我们在测试系统跑通了什么
ECC 老系统可以安全接入大模型,关键在架构设计。我们在一套 ECC EHP8 测试系统上跑通了整套链路:查询直接给结果,写操作先弹确认卡,全部操作留审计记录。
官方方向我们盘点过十款 SAP AI 应用,ERP 与 AI 结合的讨论另见当 AI 遇上 ERP。我们自己走的是另一条路:自己建通道,把大模型接到存量系统上。这篇讲设计、实测细节和边界。
通用大模型直接接 SAP 的风险
最大的风险是动错数据。模型没有 SAP 权限体系的概念,一次幻觉就可能生成错误的写入。模型答错一句话,损失有限。写错一张单据,就是生产事故。
另一个风险是没有审计。对话里发生了什么、系统执行了什么,不留记录。出了问题查不到源头。
这些问题要在架构层解决:模型只做理解和规划,执行交给受控通道。业界也是这个方向,MCP 协议把 AI 连接外部系统定成了开放标准。
四步管线
从用户一句话到 SAP 执行,中间拆成四步:
- 意图识别与推理:判断用户要做什么,拆成可执行步骤。这层用自研的 SAP 域微调小模型,不让通用模型硬猜;
- 操作编排:把步骤翻译成具体的系统操作序列;
- 安全闸口:执行前过三层检查,下一节展开;
- 工具执行:操作落到工具层执行。SAP 侧走 BAPI 标准接口,已在测试系统验证。工具层留了扩展位,OA、MES、SCM 在规划内。
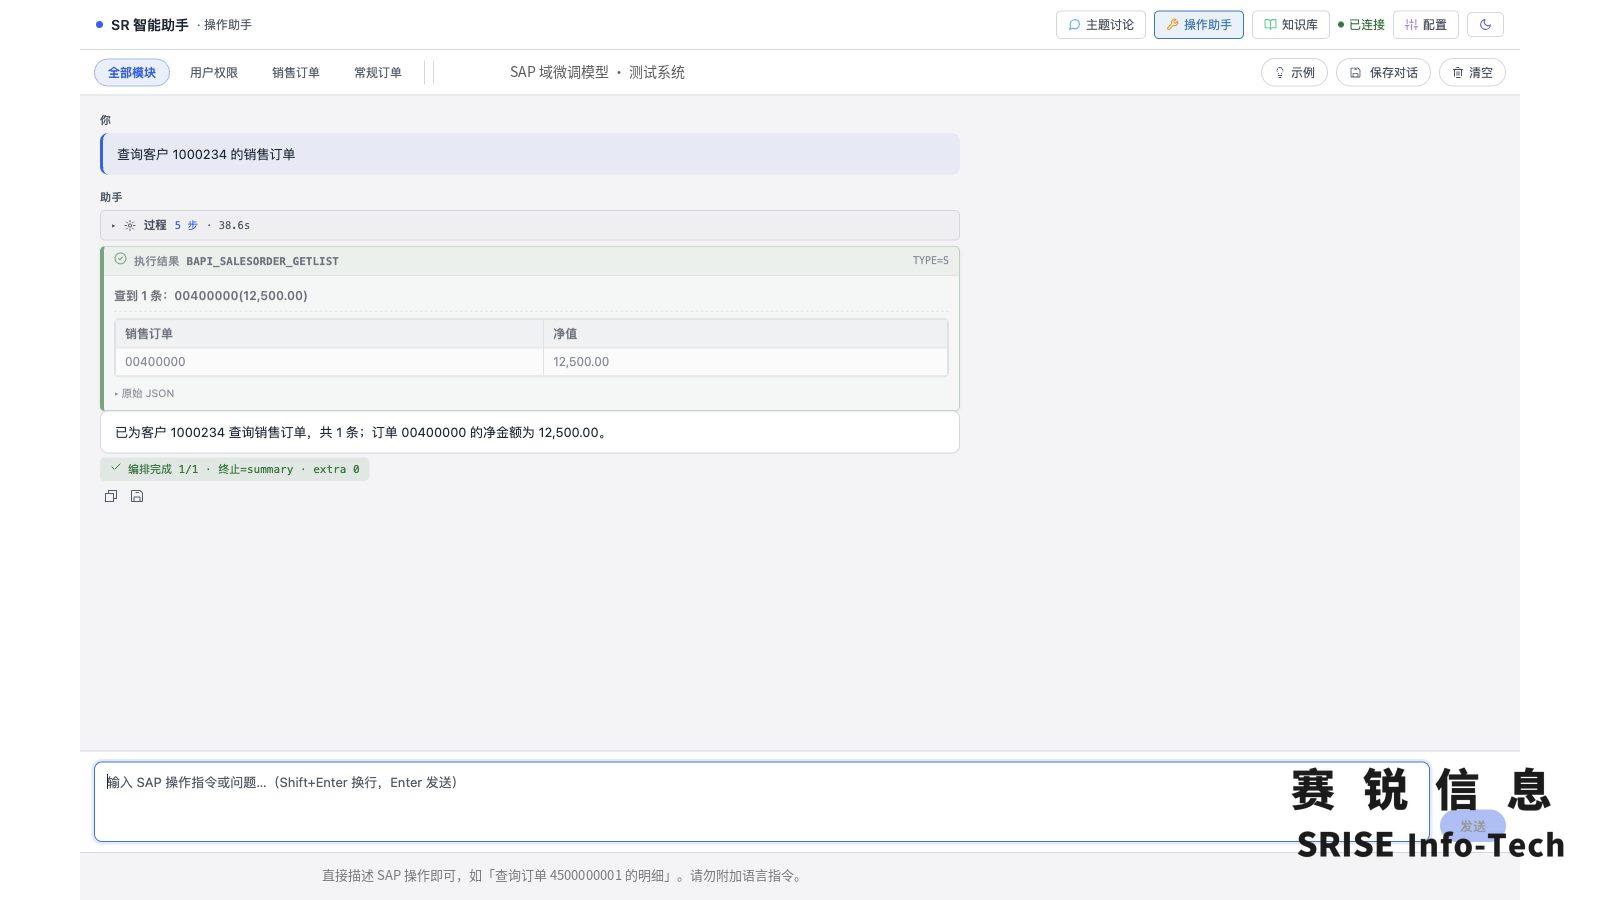
界面是中文对话式的。用户说「查某个客户的销售订单」,助手返回订单网格。调用走 Web 界面加 BAPI 接口,不做 SAP GUI 屏幕自动化——屏幕抓取依赖界面布局,界面一改版就断,BAPI 接口不随界面变。
三层安全闸口
- 读写分流:查询与写入走不同通道,查询直接执行,写入必须经过确认;
- 写操作二次确认:任何写入前弹确认卡,写明将修改什么,用户点确认才执行;
- 审计与私有化:每次对话、每个执行的操作都留记录,可按时间回查;整套系统私有化部署,数据不出内网。
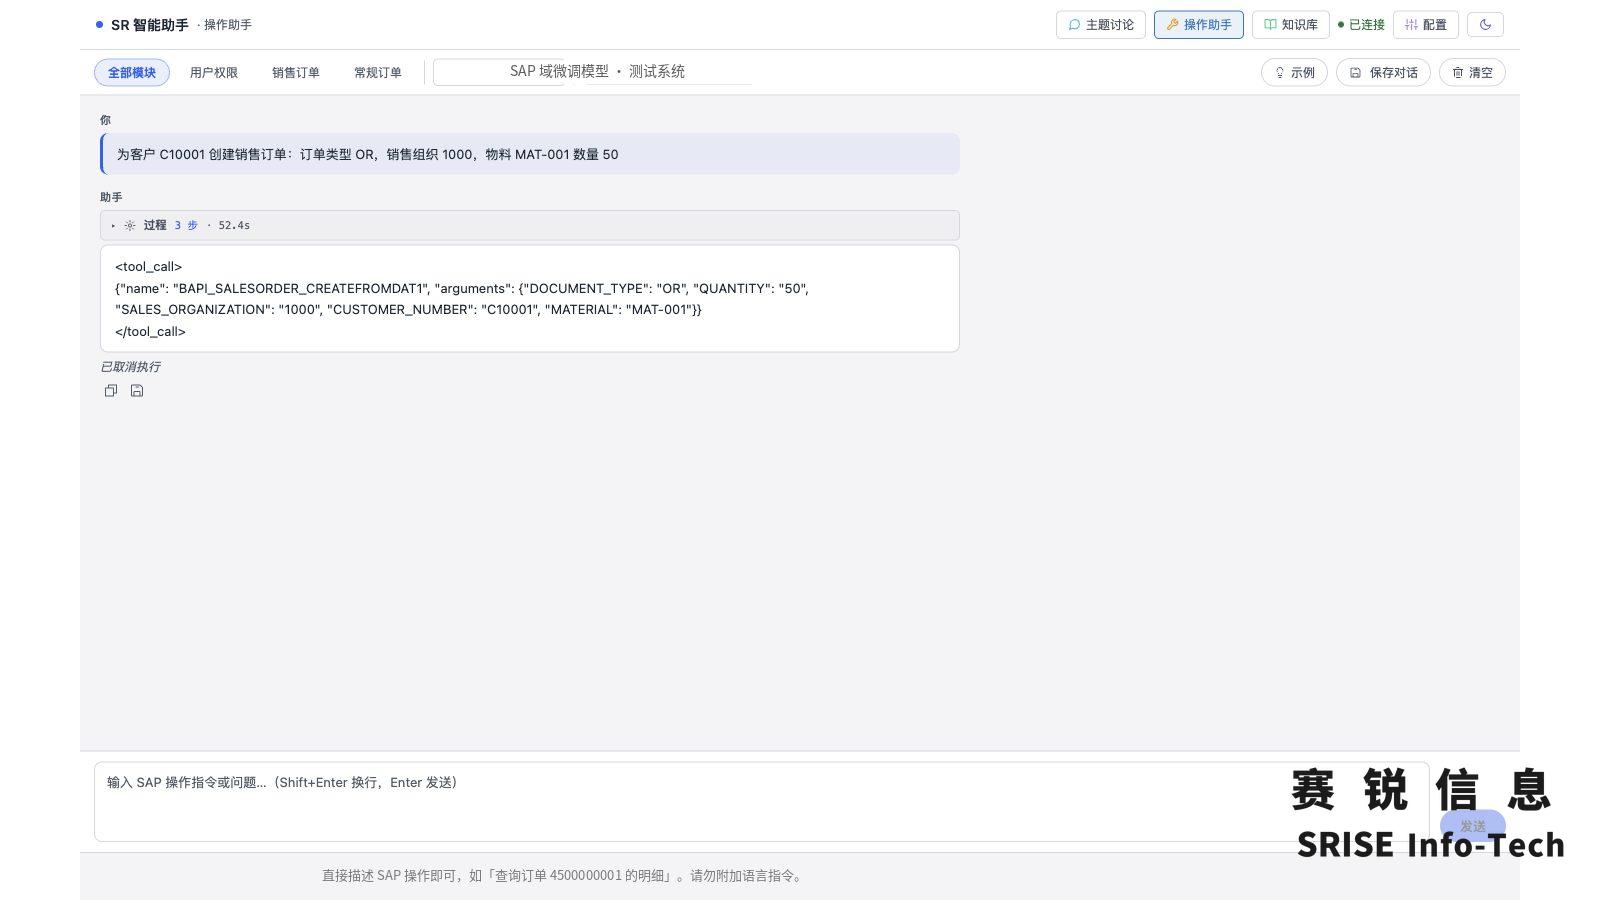
确认卡上写明「会直接修改真实数据」。不点确认,写入不会发生。权限侧的基础治理是前提,相关实践见SAP 权限角色治理。
实测记录
下面几条来自测试系统的真实运行记录。
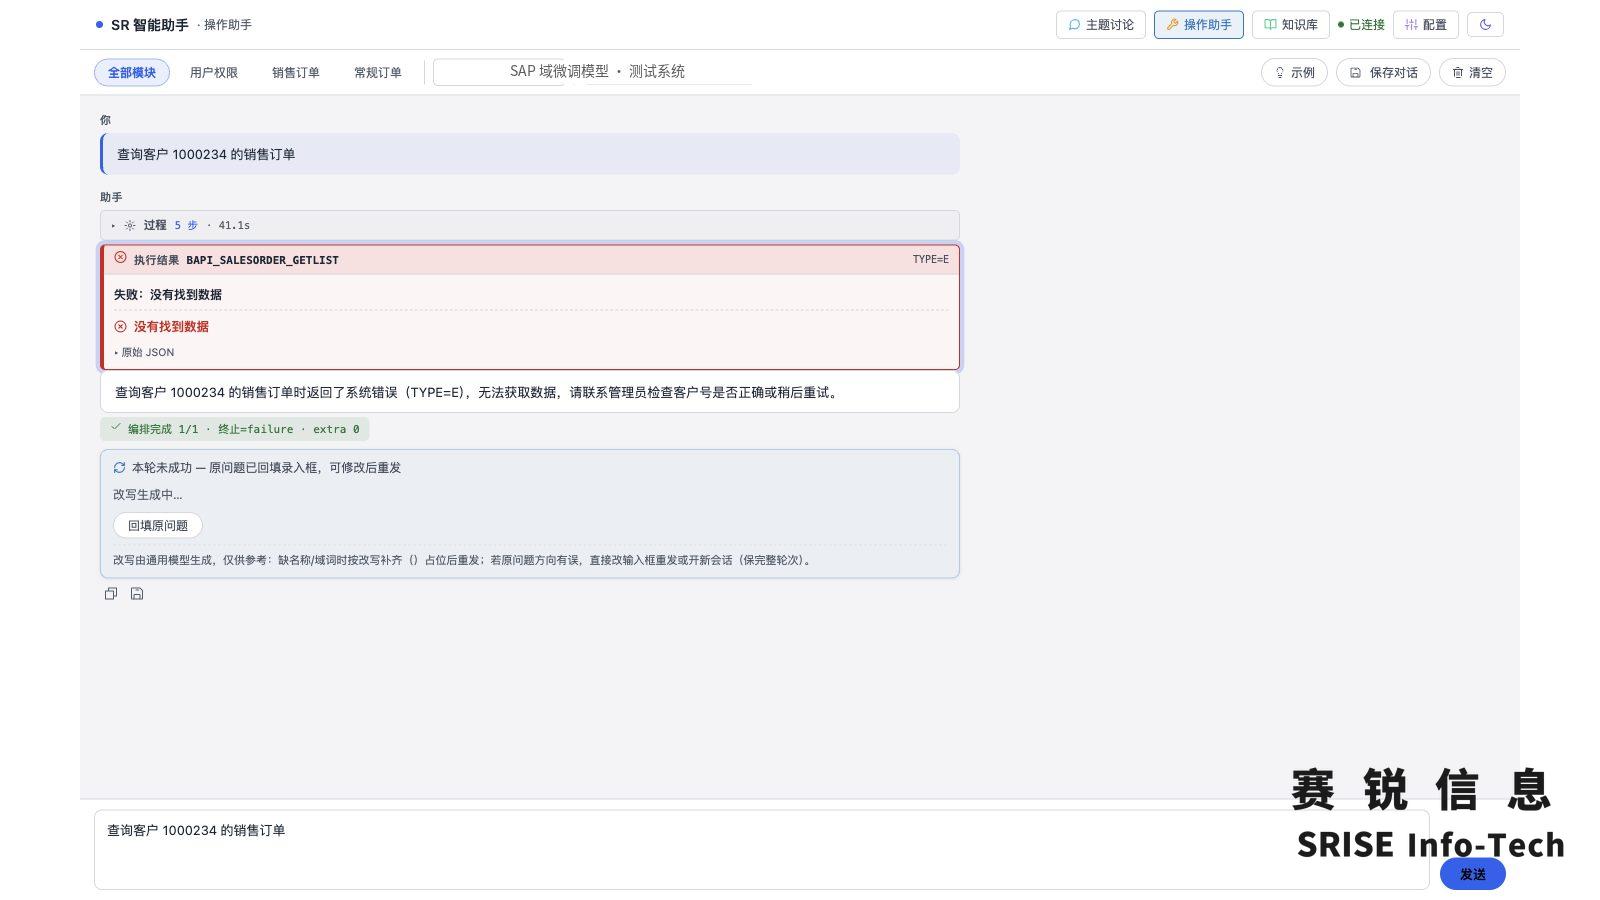
查一个不存在的销售订单,系统返回「没有找到数据」,没有编数据。换成真实客户编号重查,订单明细完整返回。
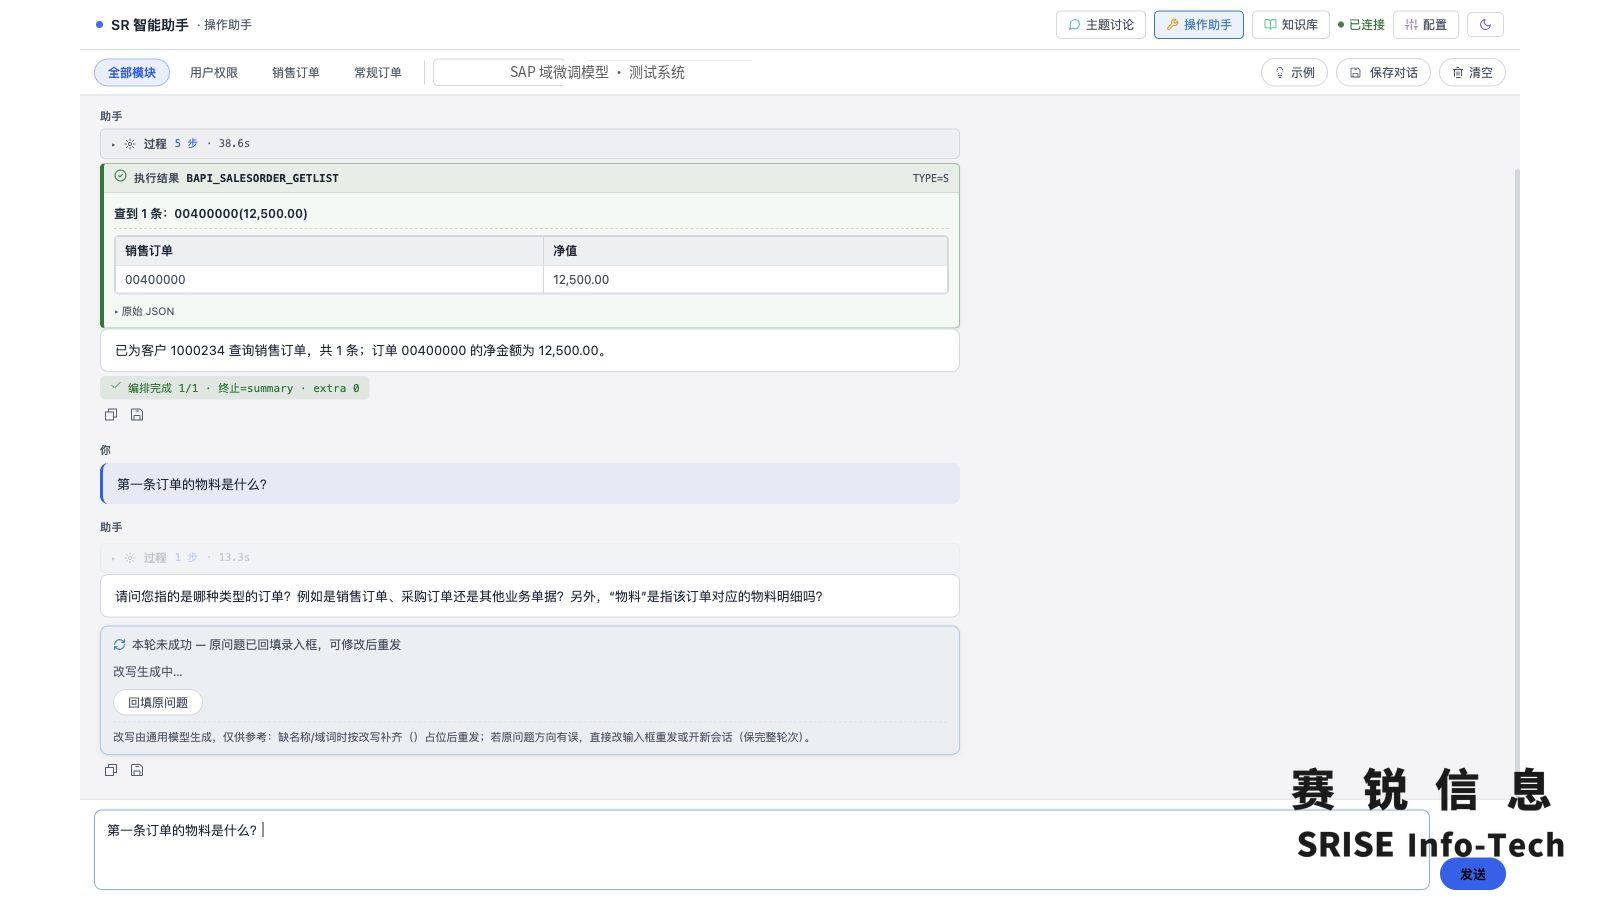
订单查完接着追问「物料」,指代不明。助手先反问:问的是销售订单还是采购订单,「物料」指是不是单据里的物料明细。用户补全后才执行。
创建订单的确认卡上点取消,流程终止,系统里没有产生任何写入结果。
通过 BAPI_MATERIAL_SAVEDATA 创建物料,一次成功。写入全走标准接口,没有自开发程序。
边界
- 验证范围是一套 ECC EHP8 测试系统,生产接入要另行评估权限、接口与变更管理;
- 定位是辅助操作,关键业务决定仍由人做;
- 微调细节暂不展开,涉及未正式发布的产品信息;
- 演示截图取自中文测试环境。