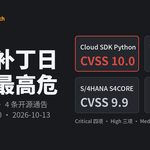
SAP 在 10 月 13 日的安全补丁日发布了 22 项安全公告,其中 4 项定级 Critical,CVSS 最高 10.0,另有 3 项 High、14 项 Medium 与 1 项 Low。构成上是 16 条新 Note、2 条往期 Note 更新和 4 条开源组件的 GitHub 通告,S/4HANA、平台内核与开发工具链都有涉及。以下按官方十月补丁公告页逐项核对整理,先讲必须优先处理的四个高危项。
四个 Critical,先对版本
最重的一条是 CVE-2026-89111,OAuth2 SSRF 缺陷,出在 SAP Cloud SDK for Python,CVSS 10.0。受影响版本为 0.45.2 以下,升级到 0.45.2 即闭环。这条挂在 GitHub 安全通告 GHSA-4mv3-jxxm-9cx2 名下,不占 Note 编号。自研集成代码里用到这个 SDK 的项目要优先自查,LLM 与 SAP 集成一类开发侧场景尤其要看。
Note 3797111 修的是 SAP NetWeaver Visual Composer 的越权问题,CVE-2026-89110,CVSS 9.9,受影响版本 VC70RUNTIME 7.50。这套组件在新景观里已经少见,老景观里装而不用的情况并不少,先确认它是否还挂在系统里。
本文首发于 sapzx.com,版权归 河·南-赛.锐_信 息-科 技‧有‧限•公 司 所有,未经授权请勿转载。
S/4HANA 本体也在名单上。Note 3805589 修管理替代规则与验证规则应用的代码注入,CVE-2026-89107,CVSS 9.9,受影响版本 S4CORE 105 到 109,近几年的各代产品都在范围内。这条 Note 在补丁日后数日内又有修订,实施时以最新版本为准。
第四个 Critical 在制造业侧。Note 3798788 修 SAP MII 配置服务的授权检查缺失,CVE-2026-89108,CVSS 9.1,运行 MII 的景观要查 15.4 与 15.5 两个版本。
High 三项落在平台与商务系统
Note 3800517 是 SAP Commerce Cloud 开箱代码的 SQL 注入,CVE-2026-89113,CVSS 8.8,受影响版本 COM_CLOUD 2211-JDK21。云侧由 SAP 出补丁,客户要做的是确认升级窗口并安排店面回归测试。
Note 3765424 修 ICM 与 Web Dispatcher 的内存破坏,CVE-2026-58249,CVSS 7.5,覆盖 KERNEL 7.53 到 9.20 的长串内核版本。内核补丁意味着重启窗口,要提前排停机时段。
Note 3626303 修 ABAP 平台的授权检查缺失,CVE-2026-89120,CVSS 7.1,只涉及 KERNEL 7.93 与 9.16 两个较新分支。
Medium 里值得点名的是三群
Enterprise Portal 7.50 一口气进了三条,XSS、开放重定向、信息泄露各一,编号 3779985、3790401 与 3789825。EP 存量多在老景观里,暴露面要按实际使用情况单独评估。
ABAP 侧有两条面向全系版本的更新。3689080 更新自今年 3 月的 SSRF 公告,覆盖 SAP_BASIS 740 到 918。3671819 修 SAP GUI for HTML 应用的 XSS,覆盖 SAP_BASIS 731 到 816,发布后同样有同月修订。
开发工具链占了四条 GitHub 通告。cla-assistant 的签名信息泄露、VS Code Yeoman-UI 扩展的命令注入、SAP 云安全集成库的认证缺陷,都指向开发侧供应链,CI 环境与开发机要一起查。
补丁例行动线怎么排
我们的 AMS 补丁例行动线分三段。先拿公告页对照自家组件清单,22 项里真正要动手的通常只有少数几条,由景观说了算。然后非生产环境先行验证,内核与 ICM 这类涉及重启的,提前锁定停机窗口。最后是老组件的处置决策,EP 7.50 与 SAP_BASIS 老分支这类长尾,打补丁只解决眼前的洞,替代与升级计划才是根治。还有一个来自这个月的提醒,3805589 与 3671819 在发布数日内就出了修订版,下载 Note 前看一眼版本日期,别拿旧 PDF 做实施方案。
补丁影响评估与落地窗口规划这类活,赛锐信息的 AMS 团队可以代跑。权限类漏洞的处置思路,可以再看AI 场景下把权限检查压到内核层的做法,两个话题相通。
随着 SAP 产品从 ECC → S/4HANA → RISE with SAP(S/4HANA Cloud Private Edition, PCE)的持续演进,SAP 许可模式已从传统的永久授权、模块化计费,全面转向以 FUE(Full Use Equivalent)为核心的订阅化、精细化授权体系。这一变化深刻影响了企业的用户角色设计、权限治理、合规审计以及长期 IT 成本结构。在 PCE 模式下,FUE 许可的计量方式更加依赖实际使用行为,对企业在账号分配、权限控制、并发使用与审计合规方面提出了更高要求。
赛锐信息深耕 SAP License 审计与合规治理领域,长期服务于 SAP ECC、S/4HANA 及 RISE with SAP 客户,在 SAP 官方审计流程、FUE 许可优化策略及账号资产精细化管理方面积累了丰富的咨询与实施经验。依托自主研发的 SAP License / FUE 资产优化软件产品(AMS-V),我们帮助企业在满足 SAP 合规要求的前提下,提升 FUE 许可利用率、降低订阅成本、控制审计风险。欢迎随时联系我们,获取 SAP FUE 许可优化咨询服务,并申请产品试用与方案演示,让 SAP 投入真正服务于业务增长,而非成为成本负担。