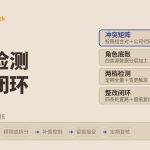
职责分离是权限治理里最老的命题:同一个人不能既下采购订单又审批付款。概念人人会念,落到系统里难在别处——冲突规则怎么定才检得出真风险,角色底账从哪里来才靠得住,检测出冲突之后怎么走完整改而不是停在一份报告上。官方体系里这块长期由 GRC 访问控制的 SoD 评审承担,按周期检查用户与职能组合的风险与违规。这篇从工程视角把三段拆开讲。
冲突矩阵不是抄来的
SoD 检测的核心资产是一份冲突矩阵:哪些权限组合不允许由同一个用户持有。矩阵的原料来自业务风险清单——采购的下单、收货、开票三单分离,付款的申请与审批双签,主数据维护与交易执行分开,这些是通用的骨架。再往细里列,经典的高危组合还有几组:采购订单创建配供应商主数据维护,既下单又改供应商银行账号是教科书级的舞弊路径;付款执行配银行账户维护;销售定价配信用额度释放。这些组合几乎在所有行业的矩阵里都排最前。骨架要按企业自己的流程长肉:审批链走到哪一级、哪些岗位身兼多职是组织现实、哪些组合在特定公司代码下才构成风险,都 得逐条过。
粒度与范围是两个技术决策。粒度上,规则要落到权限对象与角色的层面,只写岗位描述的矩阵执行不了检测;范围上,同一权限组合在 A 公司代码下冲突、在 B 公司代码下可能完全合法,规则必须带公司代码维度,用户与公司代码的关联数据就是为这个维度准备的。审计范围另有值集配置控制,先框定系统与组织范围,再谈检测。矩阵共创的产出物要能落地:风险分三档,每条规则挂上业务责任人,检测责任与整改责任分开登记。抄一份通用模板当矩阵,检出来的都是没人看的低风险组合,真正的风险反而漏在网外。
底账从 SAP 抽出来
检测的可信度取决于底账。角色底账指三样东西的集合:用户持有哪些角色、角色展开到哪些授权对象、用户在哪些公司代码下活跃。这套数据在 SAP 侧现成,抽取通道走标准接口定时拉取,落到审计库里逐级加工成面向检测的视图,加工链路每一级都可回溯,原始抽取与加工结果分开存。数据面拆开是四类源数据:用户主数据、角色分配、授权对象值、用户与公司代码关联,分层加工成原始层、标准层与审计视图层。底账要带时间戳,历史检测可复现,隔月翻旧账时能还原当时的权限快照。
底账失真的典型来源是角色维护链不完整。从角色修改到实际生效要走完保存、传输、生成 profile、分配四步,哪一步断了,系统里的权限与检测库里的底账就开始分叉。所以底账抽取之外还要有对账动作,定期比对用户权限缓冲区与角色分配表,分叉了先修数据再跑检测,否则检测报告会被角色维护的烂尾工程污染。权限侧的摸底工具此前写过一篇《审计前权限自查,SUIM 五查先行》,底账对账可以配着做。
检测的节奏与交叉验证
检测跑法定为两档。定期全量按月或按季跑一遍,覆盖所有用户与全部规则;变更触发做增量,新角色上线、批量授权调整之后立即跑受影响的规则子集,别等下一个周期。日常还有快速审计的轻量形态,针对单个用户或单个公司代码即时出结果,用在入职转岗这类时点场景。检测报告按用户、按规则、按公司代码三个切面出数,分别服务整改分派、规则调优与分口径汇报。误报要走规则例外维护,把业务上合法的组合登记进例外清单并注明理由,例外本身也要定期复核,不能成了免检通道。
本文首发于 sapzx.com,版权归 河 南 赛‧锐·信·息‧科.技·有‧限•公•司 所有,未经授权请勿转载。
检测出来的冲突清单要过交叉验证这一关:把冲突用户的实际操作记录拉出来对——审计追踪里记着谁在何时执行了什么关键操作,冲突权限叠加真实使用记录,才构成风险事实;只有权限组合、没有使用痕迹的,降级为暴露面问题。两份清单合并看,整改的优先级就排出来了,先处理正在发生的,再处理潜在的。使用记录的回看窗口建议至少一年,跨期的舞弊轨迹才连得起来。
整改闭环比检测更难
冲突的处置有四条路:移除一端权限、把冲突角色拆给两个人、加补偿性控制(流程上加一道复核或双签)、带着留痕的风险接受。四条路都合法,区别在成本与责任归属。补偿性控制的常见形态:紧急放行由第三人复核、高风险操作月度抽样送内审、双人双签落到流程系统里留痕。选哪条处置不该由权限管理员单方面定,业务负责人对风险签字,内审对补偿性控制的有效性点头,这是治理动作。整改完成率与逾期数值得按期上报,让闭环有进度条。
闭环的最后一环是留痕与复核。每一条处置——谁批准、依据什么、哪天生效——都记进审计追踪,与检测记录关联成一条完整的链。风险接受类处置要定期复核,组织与流程变了,昨天的可接受就可能是今天的高危。整改还要与账号生命周期联动:转岗是冲突权限最集中的产生时刻,离职回收是冲突最彻底的清除,这条线在《SAP SSO 统一登录入口之后的权限治理》的退出机制里展开过。共用账号是另一条旁路,人藏在账号后面,职责分离就无从谈起,处理方式见《SAP 共用账号怎么管,会话级审计给出路》。
轻量路线的位置
从项目实施看,重型的官方治理套件与轻量的自研路径各有生态位。实施顺序有个经验值:先挑三十到五十条高价值规则把闭环跑通,验证从检测到留痕的全链路,再逐步扩到全量规则库,一步到位的全量上线多数死在整改消化不动。冲突规则相对稳定、检测频率不高、没有跨系统合规编排需求的客户,用抽取加矩阵加闭环的轻量组合就能覆盖主场景,成本与实施周期都低一截;规则库要持续对接多套合规框架、要做实时防护的,再上重型套件不迟。AI 进入查询与写操作之后,权限边界又多了一层动态性,鉴权跟着人走的思路在AI 问业务数据时的权限实践里写过,SoD 矩阵同样要考虑人与代理并存的组合——这条边界目前各家都还在探索,矩阵里先留出位置是务实的做法。
随着 SAP 产品从 ECC → S/4HANA → RISE with SAP(S/4HANA Cloud Private Edition, PCE)的持续演进,SAP 许可模式已从传统的永久授权、模块化计费,全面转向以 FUE(Full Use Equivalent)为核心的订阅化、精细化授权体系。这一变化深刻影响了企业的用户角色设计、权限治理、合规审计以及长期 IT 成本结构。在 PCE 模式下,FUE 许可的计量方式更加依赖实际使用行为,对企业在账号分配、权限控制、并发使用与审计合规方面提出了更高要求。
赛锐信息深耕 SAP License 审计与合规治理领域,长期服务于 SAP ECC、S/4HANA 及 RISE with SAP 客户,在 SAP 官方审计流程、FUE 许可优化策略及账号资产精细化管理方面积累了丰富的咨询与实施经验。依托自主研发的 SAP License / FUE 资产优化软件产品(AMS-V),我们帮助企业在满足 SAP 合规要求的前提下,提升 FUE 许可利用率、降低订阅成本、控制审计风险。欢迎随时联系我们,获取 SAP FUE 许可优化咨询服务,并申请产品试用与方案演示。让 SAP 投入真正服务于业务增长,而非成为成本负担。