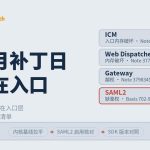
11 月 10 日,SAP 发布当月安全补丁日内容:35 条新安全 Note、4 条 GitHub 安全通告,另有 3 条对历史 Note 的更新,口径来自 SAP 支持门户的 11 月补丁公告。35 条新 Note 里有 9 条标为 Critical,其中 4 条拿到 CVSS 10.0 满分。单把这个月拿出来写的理由在满分漏洞的落点上:ICM、Web Dispatcher、Gateway、SAML2 服务提供商,四个组件全部站在外部请求进入 ABAP 系统的入口层。上个月的修复重点是单个产品组件,详见《SAP 十月补丁日修复四个高危漏洞》。这个月打中的,是所有请求的第一道门。
四条满分漏洞全在请求入口层
外部请求进一套 ABAP 系统,先经过 Web Dispatcher 或 ICM,需要 OData 与 Fiori 服务的路径再经 Gateway,启用联合登录的系统由 SAML2 服务提供商完成断言交换。这个月的四条满分漏洞,恰好一条占一个环节:Note 3778530(CVE-2026-76964)是 ICM 内存破坏,影响内核 7.53 到 9.20;Note 3778556(CVE-2026-89126)是 Web Dispatcher 内存破坏,WEBDISP 7.53 到 9.16 与对应内核都在列,HANA 的 XS 高级运行时也受影响;Note 3798345(CVE-2026-89103)是 Gateway 越权,内核 7.22 到 9.21 全线;Note 3849308(CVE-2026-120017)是 SAML2 服务提供商缺少鉴权。
内存破坏类缺陷在入口层拿到满分评分的逻辑不难理解。请求到达应用层的账号鉴权之前,先由这些组件解析与转发,攻击面不依赖任何业务账号。满分度量的是漏洞本身的严重度与可达性,与是否已有在野利用是两回事,但入口层叠加未鉴权路径,处理优先级没有讨论空间。
部署形态不同,要动的东西也不同。本地的 OP 系统整套组件都在自己手里,内核与 Web Dispatcher 的升级自己排窗口;订阅 RISE 私有云的系统,底层组件的补丁由 SAP 在托管服务内排期,客户侧核对的对象变成变更通知与自定义代码的兼容性,入口层这几条的修复状态反而要盯着服务商的节奏确认。
SAML2 那条覆盖所有在维护的 Basis 版本
四条满分里单独说 Note 3849308。它列出的受影响版本从 SAP_BASIS 702、731、740 一路排到 758、816、920、921、922,ECC 时代的 Basis 到最新 ABAP Platform 全谱覆盖。只要系统里启用过 SAML2 服务提供商配置,无论跑在哪个版本、哪种部署形态,都在这一条的射程里。
本文首发于 sapzx.com,版权归 河·南‧赛 锐_信-息·科 技-有_限‧公_司 所有,未经授权请勿转载。
做过统一登录改造的团队对这一点感受更直接。登录入口收口之后,断言交换层成了身份验证的实际承载,它的补丁状态就是整个登录方案的安全下限。这件事我们在《SAP SSO 统一登录入口之后的权限治理》里从权限侧写过,这个月轮到它的安全侧。自查动作也直接:进事务码 SAML2 看服务提供商配置是否处于启用状态,启用的系统优先安排这条 Note 的应用与验证。
老内核仍在补丁射程内
满分四条之外,High 段里 ICM、Web Dispatcher、Message Server 的内存破坏与拒绝服务连成一串:Note 3769130(CVSS 8.9,AS ABAP 多项缺陷)、Note 3809953(IGS 内存破坏)、Note 3803832(Web Dispatcher 内存破坏)、Note 3805570 与 Note 3789273(Message Server 内存破坏)、Note 3808627 与 Note 3805681(ICM 与 Web Dispatcher 拒绝服务)。这些条目的影响版本清一色从内核 7.22 或 7.53 起步,9.16 到 9.21 的新内核也多数在列。Critical 段里的 Note 3792735(OS 命令注入,CVSS 9.9)同样落在 7.22 到 9.16 的内核范围。
7.22 内核对应的是 ECC 6.0 时代的系统。距离 Business Suite 7 主流维护到期还有一年多,大批 ECC 系统要继续跑下去,迁移路径怎么选是另一篇的话题,见《2027 年底 ECC 维护到期,迁云、延保还是第三方支持》。只要系统还在跑,入口层的月度补丁就与它有关,维护窗口越往后越紧张,这类组件级缺陷的存量只会越积越多。
从审计与运维咨询的角度补一段观察。入口层组件恰恰是升级窗口最常年排不上的地方:业务变更排不进日程,内核基线一放就是几年,而攻击面按月在更新。把这批 Note 的版本对照做进季度巡检,与 Note 应用记录放在同一张清单里看,比每年补丁日临时翻一次有效得多。这个月的四条满分,是把这个习惯建立起来的好时机。
AI 工具链成批进入补丁清单
4 条 GitHub 安全通告里有 3 条与 AI 开发链相关。Cloud SDK for Python 的 IASContextProvider 存在 JWT 签名校验缺陷(CVE-2026-109799),可导致租户与用户身份冒充,0.63.1 之前的版本受影响;Cloud SDK for AI 的 JavaScript 版本存在信息泄露(CVE-2026-120012),2.17.0 及之前的版本受影响;同一 Python SDK 的 Agent Memory 模块存在路径穿越(CVE-2026-120013),0.50.0 之前的版本受影响。另有一条 sap/astonish 包的跨租户沙箱接管(CVE-2026-109797),3.6.0 之前的版本受影响。
ABAP 侧也有对应条目:Note 3833364,ABAP Developer Tools 的 AMDP Data Preview 存在代码注入(CVSS 7.2),Basis 740 到 920 的开发环境都在影响列表里。
这批条目放在一起看,趋势比单条分数更重要。AI 能力进入生产链路之后,补丁面从 ABAP 内核扩展到 pip 与 npm 的依赖清单。AI 能力的计量与计费我们拆过一篇,见《SAP ABAP AI 计费的机制详解》,成本之外,依赖版本的治理是跟着来的第二件事,开发侧的 SDK 与插件版本核对应当进发布检查单。
自查从入口层开始
按影响面给一个核对顺序。先看内核与 Web Dispatcher 的版本基线,四条满分的修复都落在对应组件的新补丁里,把 ICM 与 Message Server 所在的内核拉到本月的修复级别。第二看 SAML2 服务提供商是否启用,启用过的系统优先核对 Note 3849308。第三看 Gateway,内嵌与独立部署都在 Note 3798345 的范围内。第四看两处容易被略过的位置:BusinessObjects 的 Web Intelligence 有一条 CVSS 9.1 的 XXE(Note 3799117,ENTERPRISE 430、2025、2027),SAP Host Agent 7.22 有一条输入校验缺陷(Note 3842766)。最后是开发侧,ADT 更新到最新,pip 与 npm 里的 Cloud SDK 系列逐一对照上面的修复版本号。
入口层组件平时不在功能运维的视线里,补丁日是少数能把它们全部翻出来对一遍版本的机会。本篇口径全部来自 SAP 支持门户的 11 月补丁公告,各条目的优先级与 CVSS 分值以官方页为准,涉及版本以对应 Note 正文为准。
随着 SAP 产品从 ECC → S/4HANA → RISE with SAP(S/4HANA Cloud Private Edition, PCE)的持续演进,SAP 许可模式已从传统的永久授权、模块化计费,全面转向以 FUE(Full Use Equivalent)为核心的订阅化、精细化授权体系。这一变化深刻影响了企业的用户角色设计、权限治理、合规审计以及长期 IT 成本结构。在 PCE 模式下,FUE 许可的计量方式更加依赖实际使用行为,对企业在账号分配、权限控制、并发使用与审计合规方面提出了更高要求。
赛锐信息深耕 SAP License 审计与合规治理领域,长期服务于 SAP ECC、S/4HANA 及 RISE with SAP 客户,在 SAP 官方审计流程、FUE 许可优化策略及账号资产精细化管理方面积累了丰富的咨询与实施经验。依托自主研发的 SAP License / FUE 资产优化软件产品(AMS-V),我们帮助企业在满足 SAP 合规要求的前提下,提升 FUE 许可利用率、降低订阅成本、控制审计风险。欢迎随时联系我们,获取 SAP FUE 许可优化咨询服务,并申请产品试用与方案演示。让 SAP 投入真正服务于业务增长,而非成为成本负担。